了解你的敌人 僵尸网络与江仕网络的威胁解析
一、什么是僵尸网络
僵尸网络(Botnet)是指攻击者通过恶意软件感染大量联网设备(如个人电脑、服务器、路由器、摄像头、物联网终端等),并将这些设备远程控制、组成一个可协同发起攻击的“网络”。被感染的设备通常被称为“僵尸主机”或“肉鸡”,其所有者往往毫不知情,设备却仍在正常运转,只是被暗中征用。
僵尸网络的本质是一种受控的分布式计算资源。控制者(通常称为Botmaster)通过命令与控制(C&C)服务器向僵尸主机下发指令,从而实施大规模网络攻击或非法牟利活动。
二、僵尸网络的典型危害
僵尸网络之所以被视为网络安全领域的重大威胁,在于其危害的规模性和多样性:
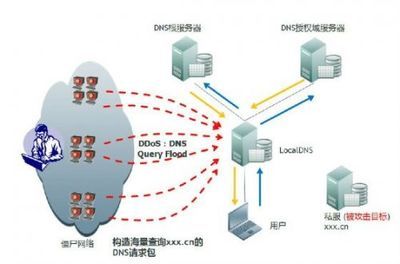
- 分布式拒绝服务攻击(DDoS):汇聚大量僵尸主机的流量,瞬间压垮目标服务器或网络链路。
- 垃圾邮件与钓鱼传播:利用海量设备发送垃圾邮件、投放钓鱼链接,扩大攻击面。
- 信息窃取:窃取账号口令、浏览器凭证、加密货币钱包等敏感数据。
- 恶意软件分发:将僵尸网络本身作为下发其他恶意程序的通道。
- 代理跳板与隐匿溯源:将受害设备变成攻击跳板,增加追踪难度。
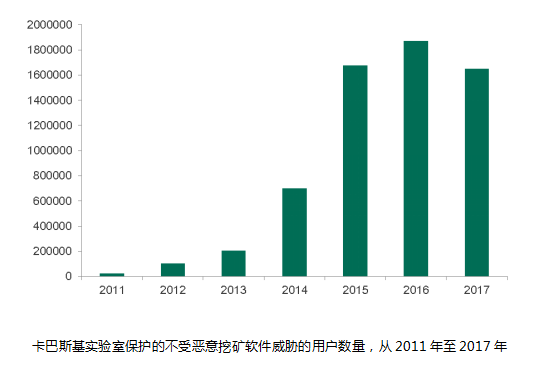
- 加密劫持:偷偷占用设备算力挖掘加密货币,造成资源消耗与电费损失。
三、“江仕网络”案例的启示
“江仕网络”作为与僵尸网络相关的案例标签,反映出当前网络犯罪的一个突出特征:产业化、平台化与隐蔽化。在实践中,这类名称往往对应着某种僵尸网络家族、控制团伙或以网络服务为掩护的非法基础设施。无论具体形态如何,其共性威胁值得关注:
- 基础设施伪装:以“网络科技”“数据服务”等名义搭建C&C服务器与分发节点,使恶意活动更易潜伏于正常业务之中。
- 规模化感染:借助弱口令爆破、漏洞利用、恶意捆绑等方式批量控制设备,尤其偏好防护薄弱的物联网终端。
- 变现链条完整:从感染、控制到出租“肉鸡”、出售攻击流量、倒卖数据,形成分工明确的黑色产业链。
- 对抗检测:采用域名生成算法(DGA)、加密通信、心跳保活、多级跳板等手段规避监测与封堵。
因此,面对“江仕网络”这类威胁,不应仅停留在名称辨识上,更要理解其背后的僵尸网络运作模式与防护逻辑。
四、如何识别业务运行面的有预兆
从观察可发现的视角判断网络。鉴于我们防护工作需要信号分析。
如若转载,请注明出处:http://www.gzjiangshi.com/product/49.html
更新时间:2026-10-30 22:09:10