僵尸网络与江仕网络 网络安全威胁的深度解析
在数字化时代,网络安全威胁层出不穷,其中僵尸网络(Botnet)作为一种高度组织化的攻击方式,已成为全球互联网安全的重大挑战。与此以“江仕网络”为代表的一些网络犯罪团伙,因其与僵尸网络的紧密关联而引发广泛关注。本文将从僵尸网络的基本概念出发,结合江仕网络的案例,深入分析其运作机制、危害及防范策略。
一、僵尸网络的定义与运作机制
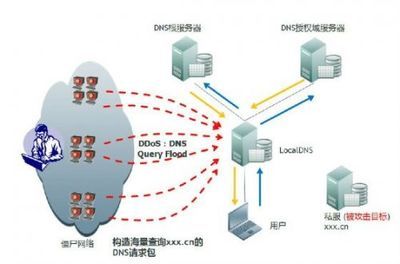
僵尸网络是指攻击者通过恶意软件感染大量联网设备(如电脑、服务器、物联网设备等),并远程控制这些设备所组成的网络。被感染的设备被称为“僵尸”或“机器人”,攻击者可通过命令与控制(C2)服务器向这些设备发送指令,执行分布式拒绝服务(DDoS)攻击、发送垃圾邮件、窃取数据、挖矿等恶意活动。
僵尸网络的核心特征包括:
- 大规模感染:利用漏洞、弱口令、钓鱼邮件等手段快速扩散。
- 集中控制:通过C2服务器实现一对多指令下发。
- 隐蔽性强:采用加密通信、域生成算法(DGA)等技术逃避检测。
- 功能模块化:可动态更新恶意负载,适应不同攻击目标。
二、江仕网络:僵尸网络犯罪团伙的典型案例
“江仕网络”并非一个公开的网络安全术语,但在部分网络安全事件报告中,它所指代的是一个涉嫌构建和运营僵尸网络进行非法牟利的犯罪团伙。该团伙通过以下方式运作:
- 传播恶意程序:利用漏洞利用工具包、捆绑软件、钓鱼邮件等方式感染用户设备,尤其针对安全防护薄弱的物联网设备(如路由器、摄像头)。
- 构建C2基础设施:使用动态域名、云服务器及P2P网络搭建隐蔽的控制通道,规避执法打击。
- 出租僵尸网络:将受控设备资源以“DDoS-for-hire”模式出租给其他攻击者,按攻击时长或流量计费。
- 数据窃取与勒索:窃取敏感信息并实施勒索攻击,形成黑色产业链。
江仕网络类团伙的存在,凸显了僵尸网络已从技术炫耀演变为高度产业化、分工明确的网络犯罪生态。
三、僵尸网络的危害与社会影响
僵尸网络的危害远超单一攻击事件:
- 基础设施瘫痪:大规模DDoS攻击可导致关键公共服务(如金融、能源、医疗)中断。
- 数据泄露风险:受控设备可能成为跳板,泄露用户隐私与企业机密。
- 黑色产业滋养:为诈骗、勒索、洗钱等犯罪提供技术支撑。
- 信任危机:削弱公众对互联网安全的信心,阻碍数字经济发展。
以江仕网络为例,其控制的僵尸网络若未被及时铲除,可能对区域网络安全造成持续性威胁。
四、防范与治理策略
应对僵尸网络威胁需多方协同:
- 技术层面:部署入侵检测系统(IDS)、流量分析工具,及时发现异常C2通信;定期更新设备固件,关闭不必要的端口。
- 管理层面:企业应建立网络安全责任制,加强员工安全意识培训;物联网设备厂商需落实安全默认配置。
- 法律与执法:完善网络安全法律法规,强化跨境执法协作,打击僵尸网络背后的犯罪组织(如江仕网络类团伙)。
- 公众意识:提醒用户避免使用弱口令、不点击可疑链接,及时修补系统漏洞。
五、
僵尸网络是网络空间中的“隐形军团”,其背后往往隐藏着像江仕网络这样的犯罪组织。面对日益复杂的威胁态势,唯有技术、管理、法律与教育多管齐下,才能有效遏制僵尸网络的蔓延,守护清朗的网络空间。对于安全从业者而言,持续监控与主动防御是应对此类威胁的关键;对于普通用户,提升安全意识则是自我保护的第一道防线。
如若转载,请注明出处:http://www.gzjiangshi.com/product/47.html
更新时间:2026-10-30 00:18:00