“挖矿”僵尸网络重现 数千台计算机被感染,网络安全警钟再响
网络安全领域再度传出警报:一种以“挖矿”为目的的僵尸网络重新活跃,已感染数千台计算机。据千龙网·中国首都网报道,江仕网络的安全研究人员监测到该僵尸网络的大规模传播迹象,引发业界对终端安全与非法加密货币挖矿风险的广泛关注。
所谓“挖矿”僵尸网络,是指攻击者通过恶意程序控制大量受害主机,组成僵尸网络,并利用这些设备的计算资源从事加密货币挖矿。与传统的盗取数据或勒索攻击不同,此类攻击往往更为隐蔽——受害者的电脑可能出现性能下降、发热严重、电费异常增加等现象,但未必立即意识到已被入侵。
根据报道,此次重现的僵尸网络已感染数千台计算机,覆盖面较广,涉及多种操作系统和网络环境。攻击者通常借助漏洞利用、弱口令爆破、恶意邮件附件、虚假软件下载等途径植入挖矿木马,并在成功控制主机后建立持久化机制,使其难以被彻底清除。部分变种还具备横向传播能力,可在局域网内扩散,进一步扩大感染范围。
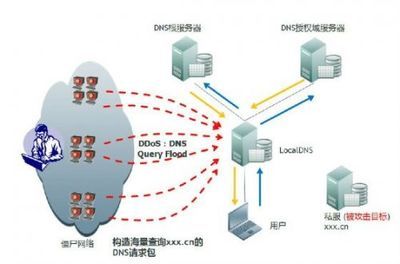
安全专家指出,挖矿僵尸网络的危害不容小觑。一方面,受害主机的算力被长期占用,导致业务系统响应变慢、硬件寿命缩短;另一方面,僵尸网络本身具备被用于其他恶意活动的潜力,例如发起分布式拒绝服务攻击、作为跳板渗透内网等,安全风险可能进一步升级。
针对这一威胁,江仕网络及业内安全机构建议用户和企业采取多项防护措施:及时更新操作系统和应用程序补丁,修补已知漏洞;加强口令管理,避免使用弱口令和重复口令;部署具备行为检测能力的安全软件,对异常CPU占用和可疑进程进行监控;关闭不必要的端口和服务,减少暴露面;对重要数据进行备份,并制定应急响应预案。一旦发现主机异常,应第一时间隔离受影响设备,排查清除恶意程序,并追溯感染来源。
此次“挖矿”僵尸网络重现,再次提醒公众:网络安全威胁仍在持续演化,非法挖矿等黑色产业链并未消退。唯有保持警惕、加强防护、及时处置,才能有效降低被感染的风险,守护个人与企业的数字资产安全。
如若转载,请注明出处:http://www.gzjiangshi.com/product/46.html
更新时间:2026-10-30 07:57:05